
Туроператор не обнаружил признаков утечки.
<div class="articl-text-cover" style="position:relative;width:100%;max-width:800px;margin-left:auto;margin-right:auto;aspect-ratio:1672/941;margin-bottom:2rem;overflow:hidden">
<div itemprop="articleBody">Туроператор Tez Tour подтвердил хакерскую атаку , затронувшую работу сайта компании. Представители туроператора заявили, что признаков утечки данных туристов и партнеров не обнаружено. Группировка DataSuckers, в свою очередь, утверждает, что получила доступ к инфраструктуре компании и скачала более 395 млн записей.
Коммерческий директор Tez Tour Воскан Арзуманов сообщил, что после обнаружения несанкционированной активности специалисты приняли меры для локализации инцидента и защиты информационных систем. ERP-систему компании своевременно изолировали, система не пострадала.
Все действующие бронирования сохраняются, обязательства перед туристами и партнерами выполняются в штатном режиме. Специалисты Tez Tour проводят комплексную проверку инфраструктуры и устанавливают причины произошедшего. Компания планирует восстанавливать сервисы поэтапно после необходимых проверок безопасности.
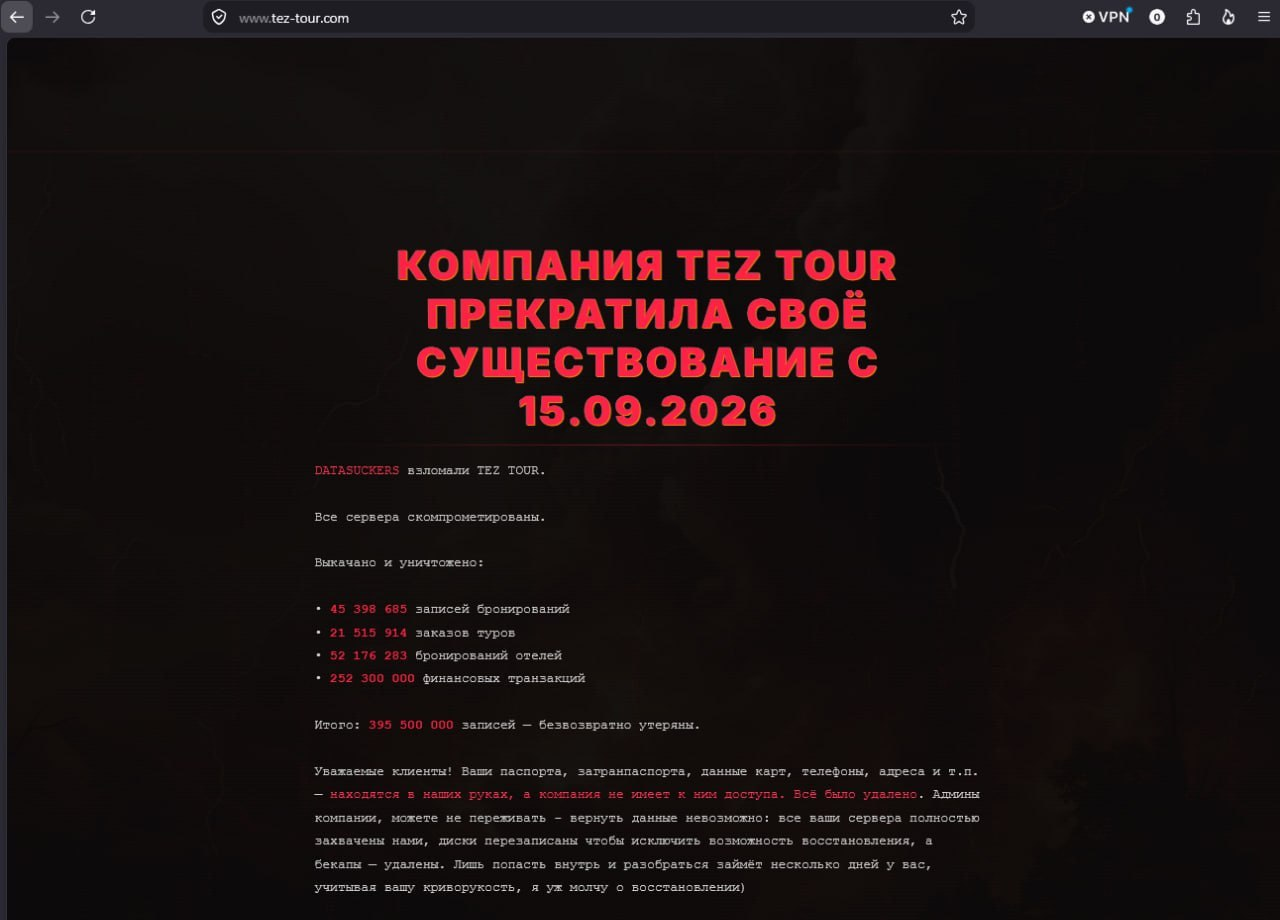
Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице сайта туроператора появилось сообщение о захвате серверов и компрометации дисков.
DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации сообщения и постепенно повышала привилегии. По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.
Источник
Атакующие утверждают, что контейнер был изолирован от основной системы, но имел доступ к корпоративной сети. Затем DataSuckers якобы нашла учетные данные от SVN-репозиториев, исходный код и конфигурации с паролями к базам данных. Группировка также заявила о возможности выполнять код в рабочей среде через Tomcat Manager.
Причинами успешного проникновения DataSuckers называет устаревшее программное обеспечение и хранение резервных копий рядом с основными системами. Tez Tour публично не подтверждал техническую цепочку атаки, описанную группировкой.
DataSuckers заявила о скачивании и уничтожении более 395 млн записей. В заявлении перечислены 45,4 млн записей о бронированиях, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций.
Технические подробности проникновения и заявленный объем данных пока исходят от DataSuckers. Независимого подтверждения заявлений группировки о скачивании и уничтожении информации не опубликовано. Tez Tour сообщает, что признаков компрометации данных туристов и партнеров не выявлено.
<div class="articl-text-cover" style="position:relative;width:100%;max-width:800px;margin-left:auto;margin-right:auto;aspect-ratio:1672/941;margin-bottom:2rem;overflow:hidden">
<div itemprop="articleBody">Туроператор Tez Tour подтвердил хакерскую атаку , затронувшую работу сайта компании. Представители туроператора заявили, что признаков утечки данных туристов и партнеров не обнаружено. Группировка DataSuckers, в свою очередь, утверждает, что получила доступ к инфраструктуре компании и скачала более 395 млн записей.
Коммерческий директор Tez Tour Воскан Арзуманов сообщил, что после обнаружения несанкционированной активности специалисты приняли меры для локализации инцидента и защиты информационных систем. ERP-систему компании своевременно изолировали, система не пострадала.
Все действующие бронирования сохраняются, обязательства перед туристами и партнерами выполняются в штатном режиме. Специалисты Tez Tour проводят комплексную проверку инфраструктуры и устанавливают причины произошедшего. Компания планирует восстанавливать сервисы поэтапно после необходимых проверок безопасности.
Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице сайта туроператора появилось сообщение о захвате серверов и компрометации дисков.
DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации сообщения и постепенно повышала привилегии. По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.
Источник
Атакующие утверждают, что контейнер был изолирован от основной системы, но имел доступ к корпоративной сети. Затем DataSuckers якобы нашла учетные данные от SVN-репозиториев, исходный код и конфигурации с паролями к базам данных. Группировка также заявила о возможности выполнять код в рабочей среде через Tomcat Manager.
Причинами успешного проникновения DataSuckers называет устаревшее программное обеспечение и хранение резервных копий рядом с основными системами. Tez Tour публично не подтверждал техническую цепочку атаки, описанную группировкой.
DataSuckers заявила о скачивании и уничтожении более 395 млн записей. В заявлении перечислены 45,4 млн записей о бронированиях, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций.
Технические подробности проникновения и заявленный объем данных пока исходят от DataSuckers. Независимого подтверждения заявлений группировки о скачивании и уничтожении информации не опубликовано. Tez Tour сообщает, что признаков компрометации данных туристов и партнеров не выявлено.
- Источник новости
- www.securitylab.ru

